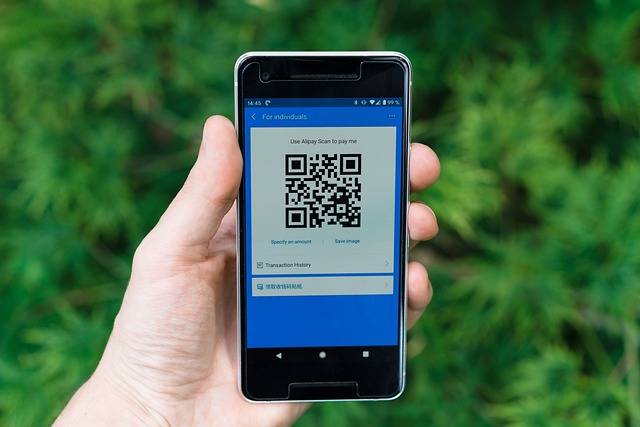
Vous scannez un carré sur une borne de recharge, un menu de restaurant ou un horodateur, et votre téléphone ouvre une page. Entre les deux, vous n’avez rien pu vérifier : un QR code ne se lit pas à l’œil nu. C’est précisément ce qui en fait un support commode pour les escrocs.
Un QR code dit « URL » ne contient rien d’autre qu’une adresse web. Selon la façon dont il a été fabriqué, cette adresse est soit inscrite en dur dans le motif, soit remplacée par une adresse de redirection — c’est ce que permet un générateur de QR code URL dont la destination se modifie après impression. Dans le premier cas, ce que vous voyez est ce que vous obtiendrez tant que la page existe. Dans le second, le propriétaire du code peut changer la cible à tout moment, pour le meilleur comme pour le pire.
Ce qu’il y a vraiment dans le code
Une adresse web suit une structure normalisée, décrite par la RFC 3986 de l’IETF : un schéma (https), une autorité (le nom de domaine), un chemin, puis éventuellement une requête et un fragment. C’est l’autorité — la partie juste après `https://` et jusqu’au premier `/` — qui détermine à qui vous parlez. Tout le reste peut être habillé librement.
C’est là que se joue la tromperie la plus courante. Une adresse comme `banque.fr-verification.com` n’appartient pas à `banque.fr` mais à `fr-verification.com`. Lisez toujours de droite à gauche, en partant du dernier point avant le premier slash.
Le format lui-même ne protège de rien : la norme qui décrit le motif couvre l’encodage, les dimensions et la correction d’erreur, mais aucun contrôle de légitimité n’y est prévu.
Le réflexe en trois secondes
La plupart des appareils photo de smartphone affichent l’adresse en aperçu avant d’ouvrir la page. Selon le baromètre du numérique réalisé par le Crédoc pour l’Arcep, l’Arcom, la CGE et l’ANCT, 91 % des Français possèdent un smartphone, donc presque tout le monde dispose de ce garde-fou sans le savoir.
Prenez l’habitude de lire cet aperçu. Trois signaux doivent vous arrêter : un nom de domaine qui ne correspond pas à l’enseigne annoncée, des caractères inhabituels ou des fautes dans le domaine, et une demande immédiate de données bancaires. Un service de paiement légitime affiche d’abord un tarif ou un produit, jamais un formulaire de carte en première page.
Le test physique que personne ne fait
Avant même de scanner, passez le doigt sur le code. L’Institut national de la consommation rappelle dans sa fiche sur les faux QR codes que la méthode la plus répandue consiste à coller un autocollant par-dessus le code d’origine. Un code imprimé est lisse et au même niveau que le support. Un autocollant a des bords qui se sentent, parfois un angle qui se décolle.
Sur un horodateur, une borne de recharge ou un menu plastifié, ce simple geste élimine la majorité des cas.
L’ampleur réelle du phénomène
Ce n’est pas une crainte théorique. La Gendarmerie nationale indiquait en janvier 2024 que plus de 800 procédures judiciaires concernant des QR codes étaient en cours, la plupart qualifiées d’escroquerie.
Les cas cités sont instructifs. Dans un parking du Loiret, de faux codes avaient été apposés sur des bornes de recharge : les automobilistes croyaient payer, les escrocs récupéraient les coordonnées bancaires, et le véhicule n’était jamais rechargé. Ailleurs, de fausses contraventions glissées sous les essuie-glaces, ou un menu de restaurant proposant une remise contre paiement d’avance pour une commande jamais livrée.
La Gendarmerie souligne aussi un point qui change la donne : les outils d’intelligence artificielle font disparaître les fautes d’orthographe qui trahissaient autrefois ces montages.
Que faire si vous avez saisi vos données
Agissez dans l’ordre. Faites opposition auprès de votre banque sans attendre. Changez le mot de passe du service concerné, et celui de votre messagerie si vous l’aviez réutilisé. Puis déposez plainte : le dispositif Cybermalveillance.gouv.fr recense les démarches et les qualifications pénales applicables — l’escroquerie est punie de cinq ans d’emprisonnement et 375 000 euros d’amende, la collecte frauduleuse de données personnelles de cinq ans et 300 000 euros.
Deux numéros utiles y figurent : France Victimes au 116 006 et Info Escroqueries au 0 805 805 817. Les SMS frauduleux se signalent au 33 700.
En résumé
Le QR code n’est ni sûr ni dangereux en soi : c’est un emballage, et tout dépend de ce qu’on y met. La seule protection réelle tient en deux gestes — toucher le support pour détecter un autocollant, lire l’aperçu d’adresse avant d’ouvrir.
Ces deux réflexes prennent moins de cinq secondes et couvrent l’essentiel des cas recensés. Le reste relève de la prudence habituelle en ligne : on ne saisit pas ses coordonnées bancaires sur une page qu’on n’a pas choisi d’ouvrir.